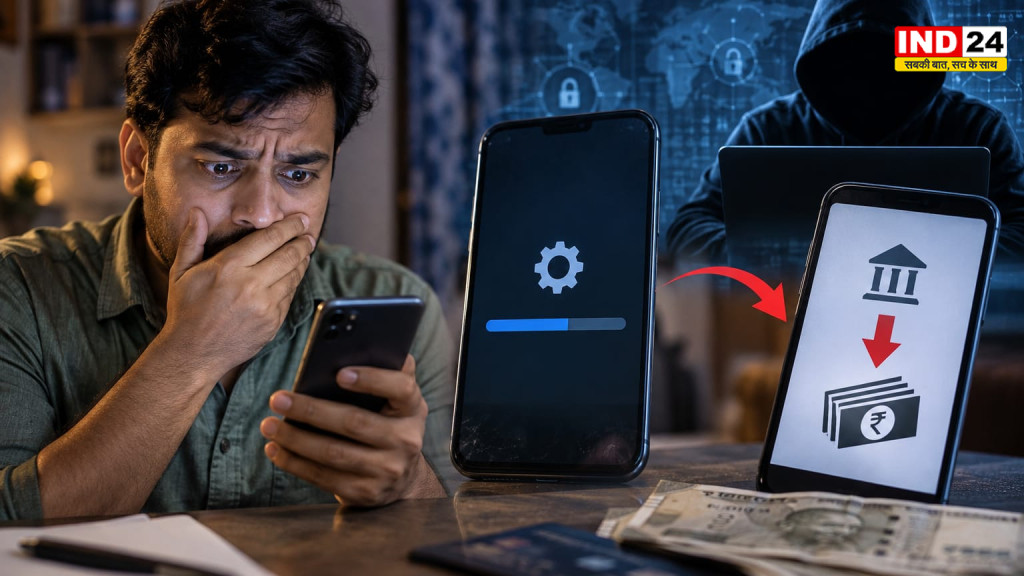

पूर्व बर्धमान:साइबर ठगी के मामले लगातार नए तरीके सामने आ रहे हैं। पूर्व बर्धमान के भातार इलाके में एक युवक के बैंक खाते से कथित तौर पर ₹99 हजार निकाले जाने का मामला सामने आया है। खास बात यह है कि पीड़ित के मुताबिक उसने न तो किसी अनजान व्यक्ति को OTP बताया और न ही किसी संदिग्ध लिंक पर क्लिक किया। उसका दावा है कि इस दौरान मोबाइल फोन अपने आप अपडेट हुआ और कुछ देर के लिए बंद हो गया। घटना के बाद युवक ने पूर्व बर्धमान साइबर क्राइम थाने और भातार थाने में शिकायत दर्ज कराई है। पुलिस मामले की जांच कर रही है। फिलहाल यह स्पष्ट नहीं है कि फोन के कथित ऑटो-अपडेट और बैंक खाते से हुई निकासी के बीच सीधा संबंध था या नहीं। पुलिस तकनीकी जांच के जरिए इसकी पड़ताल कर रही है।
20 मिनट तक बंद रहा फोन, दोबारा चालू होते ही मिला बैंक से पैसे कटने का मैसेज
मामला भातार थाना क्षेत्र के भुमशोर गांव का बताया जा रहा है। शिकायतकर्ता की पहचान शेख राजेश के रूप में हुई है। राजेश के मुताबिक, शनिवार को उनके स्मार्टफोन में अचानक अपडेट शुरू हो गया। उन्होंने इसे सामान्य सिस्टम अपडेट समझकर ज्यादा ध्यान नहीं दिया। रविवार को वह निजी काम से कोलकाता गए थे। शाम करीब 4 बजे लौटते समय उनका फोन दोबारा अपडेट मोड में चला गया और करीब 20 मिनट तक बंद रहा। फोन दोबारा चालू होने के बाद उन्हें बैंक से पैसे कटने का संदेश मिला। मैसेज देखकर उन्हें पता चला कि उनके खाते से उनकी जानकारी के बिना ₹99,000 की राशि निकल गई है।
OTP या संदिग्ध लिंक के बिना कैसे हुई ठगी?
इस घटना में सबसे बड़ा सवाल यही है कि अगर पीड़ित ने OTP साझा नहीं किया और किसी संदिग्ध लिंक पर क्लिक भी नहीं किया, तो खाते से पैसे कैसे निकल गए। पुलिस इस पहलू की भी जांच कर रही है कि कहीं मोबाइल फोन में कोई दुर्भावनापूर्ण ऐप या रिमोट एक्सेस सॉफ्टवेयर तो मौजूद नहीं था। ऐसे मामलों में मैलवेयर को वैध सिस्टम अपडेट या किसी दूसरे ऐप के रूप में दिखाया जा सकता है। हालांकि, राजेश के मामले में रिमोट एक्सेस ट्रोजन (RAT) या किसी विशेष मैलवेयर की मौजूदगी की अभी आधिकारिक पुष्टि नहीं हुई है। जांच के दौरान मोबाइल की तकनीकी जांच, बैंकिंग ऐप की गतिविधियों और पैसों के ट्रांजैक्शन की जानकारी खंगाली जा सकती है।
ट्रांजैक्शन ट्रेल खंगाल रही पुलिस
शिकायत मिलने के बाद साइबर क्राइम पुलिस ने मामले की जांच शुरू कर दी है। पुलिस कथित तौर पर उस बैंक खाते और भुगतान माध्यम की जानकारी जुटा रही है, जहां ₹99 हजार की रकम ट्रांसफर हुई। जांच में ट्रांजैक्शन का समय, बैंकिंग डिवाइस, IP लॉग, मोबाइल की गतिविधियां और दूसरे डिजिटल साक्ष्यों की जांच महत्वपूर्ण होगी। पुलिस का प्रयास पैसे को आगे ट्रांसफर होने से रोकने और संभव होने पर रकम को होल्ड कराने का भी है।
मोबाइल अपने आप अपडेट या रीस्टार्ट हो तो क्या करें?
साइबर सुरक्षा के लिहाज से विशेषज्ञ आम तौर पर सलाह देते हैं कि मोबाइल में अचानक कोई अनजान अपडेट, ऐप इंस्टॉलेशन या असामान्य गतिविधि दिखाई दे तो तुरंत सावधानी बरतें। किसी भी अनजान APK या थर्ड-पार्टी स्रोत से ऐप इंस्टॉल नहीं करना चाहिए। अगर बैंक खाते में संदिग्ध लेनदेन दिखाई दे, तो तुरंत बैंक को सूचित करने के साथ साइबर अपराध हेल्पलाइन 1930 पर शिकायत दर्ज करना महत्वपूर्ण है। साथ ही, मोबाइल में मौजूद संदिग्ध ऐप और उसकी परमिशन की जांच करनी चाहिए। फिलहाल भातार के इस मामले में पुलिस की तकनीकी जांच के बाद ही यह साफ होगा कि मोबाइल के कथित ऑटो-अपडेट और ₹99 हजार की निकासी के बीच वास्तव में क्या संबंध था।

